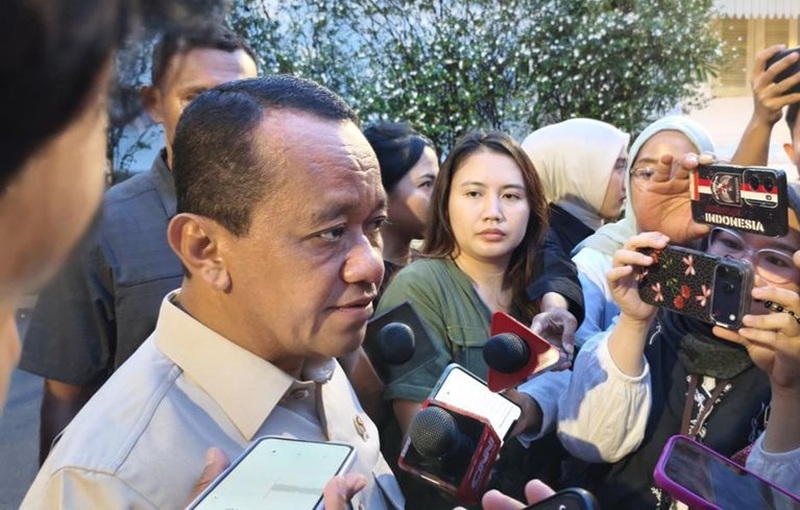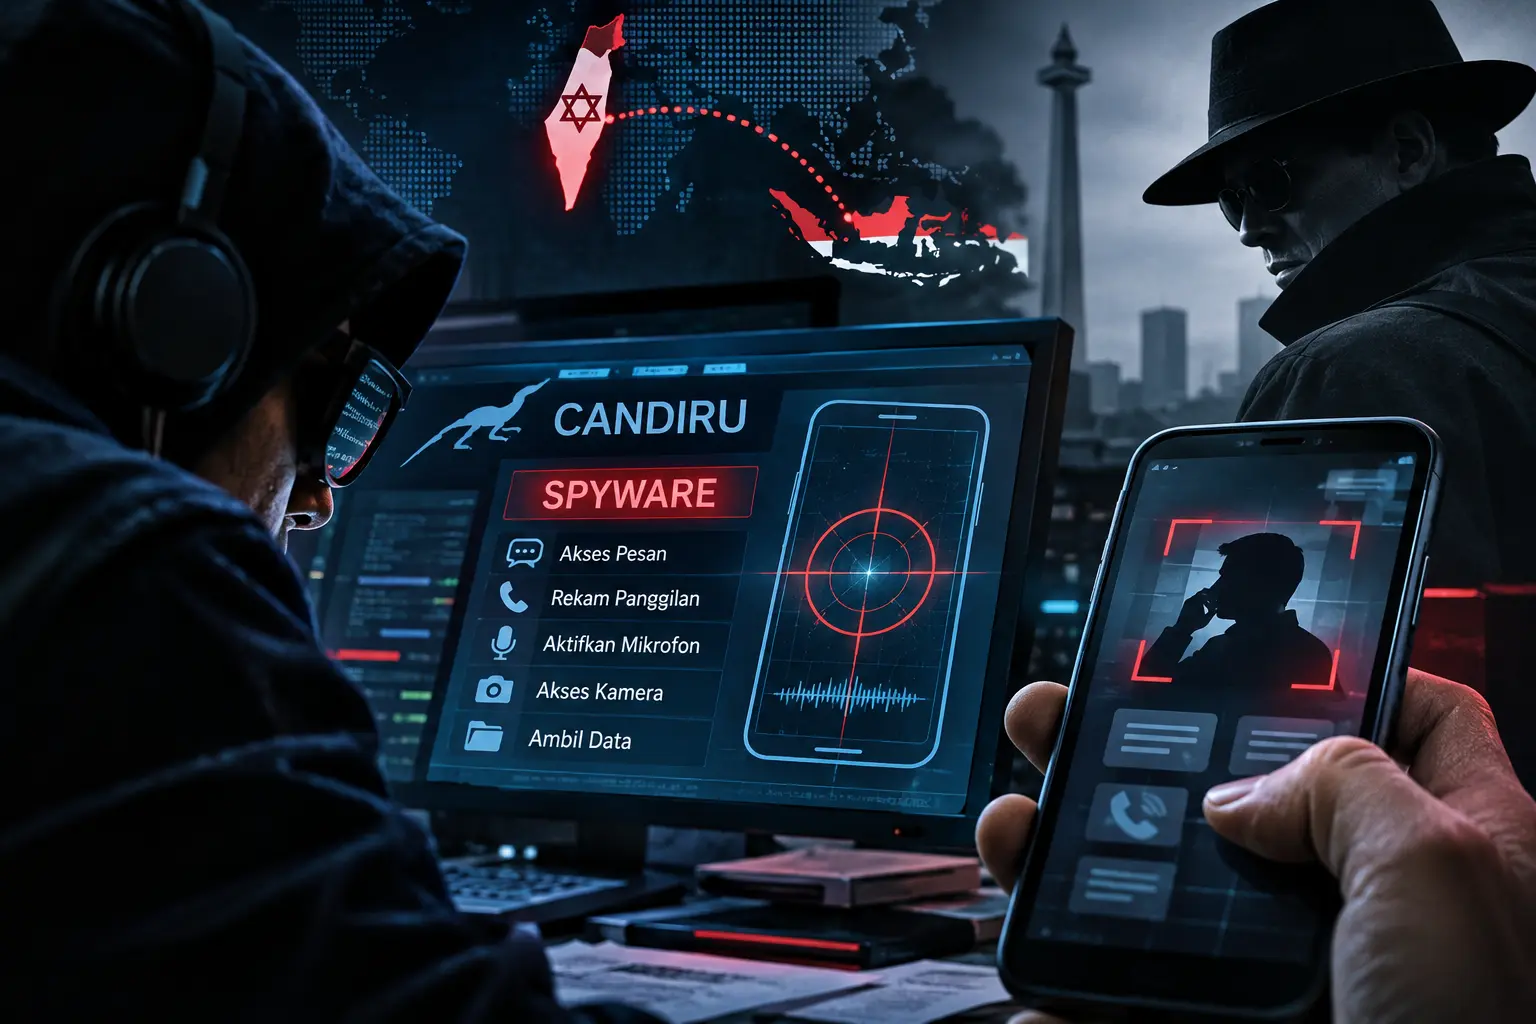
MAKLUMAT — Mantan Gubernur Lemhannas Andi Widjajanto mengaku terkejut melihat perangkat yang ditampilkan Bareskrim dalam kasus dugaan penyadapan ilegal terhadap Presiden Prabowo Subianto. Ia menyebut perangkat tersebut sebagai Candiru, spyware buatan Israel yang menurutnya pernah dibeli saat Ryamizard Ryacudu menjabat Menteri Pertahanan.
Andi mengatakan, pengadaan Candiru semestinya dilakukan melalui kesepakatan antarpemerintah (government-to-government) yang melibatkan Kementerian Pertahanan.
“Ini Candiru, kotak ini Candiru yang dulu kita beli di masa Menhan Ryamizard Ryacudu. Ini buatan Israel. Candiru hanya akan diberikan ke kita kalau ada kesepakatan pemerintah dan pemerintah dan itu harus Kemhan. Nah, begitu dari Candiru itu nyelonong ke baju coklat, ya aneh,” kata Andi dalam program Bola Liar Kompas TV, Jumat (7/11/2026).
Mantan Sekretaris Kementerian BUMN Said Didu turut menanggapi isu tersebut. Ia mengingatkan bahwa dugaan penyadapan yang dibicarakan tidak dilakukan oleh Kapolri dalam kapasitas jabatannya.
“Sebentar, kita harus ingatkan bahwa Kapolri menyadap bukan sebagai Kapolri,” ujar Said Didu.
Jejak Candiru di Indonesia
Candiru sendiri pernah menjadi sorotan lembaga riset keamanan digital Citizen Lab. Dalam laporan yang dipublikasikan pada 15 Juli 2021, Citizen Lab menyebut media alternatif Indonesia, Indoprogress.com, kemungkinan menjadi salah satu target infrastruktur spyware buatan perusahaan Israel tersebut.
Citizen Lab merupakan laboratorium interdisipliner yang berbasis di Munk School of Global Affairs & Public Policy, University of Toronto. Lembaga ini menginvestigasi spyware yang dikembangkan perusahaan rahasia berbasis di Israel bernama Candiru.
Perusahaan tersebut disebut menjual perangkat lunak pengawasan kepada pemerintah. Spyware Candiru dilaporkan mampu menginfeksi dan memantau perangkat iPhone, Android, MacBook, PC berbasis Windows, serta akun cloud.
Dalam pemindaian yang dilakukan Citizen Lab, peneliti menemukan lebih dari 750 domain yang memiliki infrastruktur terkait spyware Candiru. Domain-domain itu menyamar sebagai situs organisasi advokasi, media, lembaga swadaya masyarakat, dan berbagai institusi lain.
Situs yang ditiru antara lain menyerupai Amnesty International dan gerakan Black Lives Matter. Kategori domain impersonasi juga mencakup media internasional, kelompok advokasi gender, perusahaan teknologi, media sosial, organisasi internasional, hingga lembaga pemerintah.
Sejumlah nama yang disebut dalam laporan itu termasuk CNN, Google, Apple, Perserikatan Bangsa-Bangsa (PBB), Wikipedia, dan kontraktor pertahanan Turki.
Citizen Lab juga menemukan indikasi penargetan berdasarkan negara. Salah satunya adalah Indonesia, melalui domain indoprogress[.]co yang menyerupai situs resmi indoprogress[.]com.
Indoprogress dikenal sebagai media yang menyajikan analisis mendalam dengan perspektif kiri progresif. Selain Indonesia, domain yang diduga meniru situs di negara tertentu ditemukan terkait Rusia, Ceko, Armenia, Iran, Turki, Siprus, Austria, Palestina, Arab Saudi, dan Slovenia.
Namun, Citizen Lab menegaskan bahwa keberadaan domain yang menyasar suatu negara tidak otomatis membuktikan negara tersebut menjadi operator spyware.
Meski Candiru disebut menjual perangkat lunaknya khusus kepada pemerintah, temuan itu juga tidak serta-merta membuktikan setiap negara yang menjadi sasaran telah membeli atau mengoperasikan spyware tersebut.
Citizen Lab menyebut sejumlah negara yang diduga telah membeli perangkat pengawasan Candiru, antara lain Uzbekistan, Arab Saudi, Uni Emirat Arab, Singapura, dan Qatar.
Investigasi Citizen Lab terhadap salah satu korban di Eropa Barat menemukan spyware Candiru menginfeksi perangkat berbasis Windows. Peneliti kemudian bekerja sama dengan Microsoft Threat Intelligence Center (MSTIC) untuk menganalisis perangkat lunak tersebut.
Mereka menemukan dua kerentanan Windows, yakni CVE-2021-31979 dan CVE-2021-33771, yang dieksploitasi spyware Candiru. Microsoft menyatakan telah menambal kerentanan tersebut pada 13 Juli 2021.
Dalam laporan yang dirilis 15 Juli 2021, Microsoft mengamati setidaknya 100 korban spyware Candiru di Palestina, Israel, Iran, Lebanon, Yaman, Spanyol, Inggris, Turki, Armenia, dan Singapura.
Korban yang teridentifikasi termasuk pembela hak asasi manusia, jurnalis, aktivis, serta politisi. Citizen Lab mencatat sejumlah korban merupakan pihak yang kritis atau berseberangan dengan pemerintah.
Temuan tersebut disampaikan Supriyono, anggota SAFEnet sekaligus pengamat dan praktisi keamanan digital..
Candiru dan Pegasus: Industri Spyware Israel
Candiru bukan satu-satunya perusahaan spyware asal Israel yang menjadi sorotan dunia. Nama lain yang banyak dibahas adalah NSO Group, pengembang Pegasus.
Pegasus dikenal sebagai perangkat pengawasan digital yang dapat mengeksploitasi kerentanan ponsel untuk mengakses data dan komunikasi pengguna. Investigasi sejumlah lembaga riset dan media internasional mengungkap dugaan penggunaan teknologi tersebut terhadap jurnalis, aktivis, pembela HAM, dan tokoh politik.
Dalam dokumenter Al Jazeera World, sejumlah investigasi Citizen Lab dan kasus yang melibatkan jurnalis Al Jazeera menggambarkan bagaimana spyware komersial dapat digunakan untuk pengawasan digital.
Perusahaan pengembang spyware menyatakan produknya ditujukan untuk membantu pemerintah menangani kejahatan serius dan ancaman keamanan. Namun, berbagai temuan investigasi internasional menimbulkan pertanyaan mengenai pengawasan, penyalahgunaan teknologi, dan akuntabilitas penggunaannya.
Teknologi Pengawasan dan Persoalan Hak Asasi
Kasus Candiru dan Pegasus memperlihatkan tantangan baru dalam keamanan digital. Pengawasan tidak lagi harus dilakukan dengan menyita perangkat atau memasang alat secara fisik. Dalam sejumlah kasus, perangkat dapat disusupi melalui eksploitasi kerentanan digital.
Kemampuan tersebut membuat spyware menjadi instrumen yang berpotensi sangat invasif. Ketika digunakan tanpa dasar hukum dan pengawasan yang memadai, teknologi pengawasan dapat mengancam privasi, kebebasan pers, serta aktivitas pembela hak asasi manusia.
Di sisi lain, pengungkapan kasus spyware juga menunjukkan pentingnya kerja lembaga riset keamanan digital, perusahaan teknologi, jurnalis, dan organisasi masyarakat sipil dalam mengidentifikasi serta mengurangi risiko serangan.
Pertanyaan yang Belum Terjawab
Pernyataan Andi Widjajanto mengenai perangkat yang ditampilkan Bareskrim membuka sejumlah pertanyaan: apakah perangkat tersebut benar-benar Candiru, bagaimana jalur pengadaannya, siapa yang mengoperasikan, dan berdasarkan kewenangan apa teknologi itu digunakan?
Temuan Citizen Lab pada 2021 menunjukkan Candiru pernah dikaitkan dengan infrastruktur spyware yang menyamar sebagai situs berbagai organisasi, termasuk domain yang menyerupai media Indonesia. Namun, temuan tersebut tidak dengan sendirinya membuktikan keterkaitan perangkat yang ditampilkan Bareskrim dengan operasi Candiru yang diteliti Citizen Lab.
Identitas perangkat, proses pengadaan, dan penggunaan teknologi pengawasan dalam kasus di Indonesia masih memerlukan penjelasan resmi serta verifikasi lebih lanjut.***